

Cronaca
martedì 10 Novembre, 2026
Attacco hacker russo al tunnel del Brennero, indaga la Procura di Trento: è competenza dell’antimafia
di Ubaldo Cordellini
Gli atti sono già stati trasmessi da Bolzano. L’ipotesi è che un gruppo filorusso possa aver cercato di sottrarre dati sensibili accedendo abusivamente ai sistemi della società
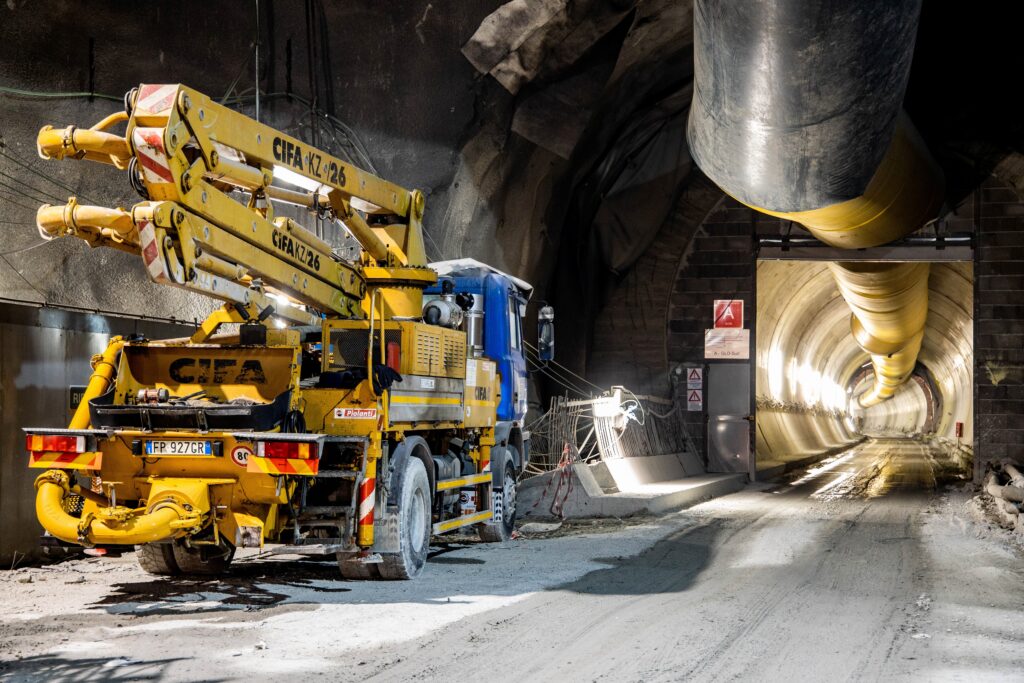
La Procura di Trento apre un’inchiesta sull’attacco hacker alla società del tunnel di base del Brennero, la Bbt Se. Il reato ipotizzato, infatti, è quello previsto dall’articolo 615 ter del codice penale, ovvero accesso abusivo a sistema informatico. La norma punisce con pene severe, dai 3 anni in su, chiunque entri in un sistema informatico senza averne diritto. Secondo il codice di procedura penale è uno di quei reati di competenza della direzione distrettuale antimafia, quindi della Procura di Trento che ha già acquisito la documentazione che è stata trasmessa da Bolzano. Adesso gli inquirenti trentini dovranno incaricare la polizia postale del capoluogo altoatesino di procedere agli accertamenti per verificare gli autori dell’attacco hacker che mirava a sottrarre dati e mail della società.
L’attacco informatico ha colpito i sistemi della Bbt il 17 ottobre su un server con 812 Gb di dati utilizzato per lo scambio di documenti con gli affidatari italiani., apparentemente senza provocare gravi danni. In una nota la società aggiunge: «Si tratta di documenti tecnici e amministrativi, per la maggior parte già pubblici (ad es. documenti di gare d’appalto e dati topografici). Gli affidatari italiani interessati sono stati informati». Affidatari austriaci per il momento non sono coinvolti. «Non appena rilevato l’incidente, la società ha attivato i protocolli di sicurezza informatica, provvedendo all’immediato isolamento dei sistemi interessati e avvalendosi del supporto di specialisti esterni in cybersecurity per lo svolgimento delle necessarie analisi forensi. Gli esperti di cybersecurity monitorano l’eventuale pubblicazione dei dati esfiltrati.
Per ora non è stata registrata alcuna pubblicazione di essi. Qualsiasi tentativo da parte degli hacker di entrare in contatto con Bbt Se è stato e sarà oggetto di immediata segnalazione alle autorità giudiziarie incaricate delle indagini», spiega Bbt. «L’attacco informatico riguarda esclusivamente il server utilizzato per lo scambio di dati con soggetti esterni. Sulla base delle verifiche svolte finora, i sistemi informatici interni di Bbt Se non sono stati colpiti. L’incidente non ha avuto ripercussioni né sulle attività operative di Bbt Se, né sui lavori di costruzione in corso. La sicurezza dei lavori di costruzione non è a rischio né lo è mai stata; allo stesso modo non sarà a rischio il futuro esercizio ferroviario. Dietro l’attacco, secondo le prime informazioni, ci sarebbe il gruppo di hacker filorussi noto come «Everest», rete internazionale nata a fine 2020 che negli anni ha preso di mira settori e aree geografiche diverse, dal Giappone agli Stati Uniti passando per i Paesi europei. Il gruppo è noto soprattutto per i suoi attacchi informatici di tipo ransomware, che consistono nell’utilizzo di una tipologia di malware progettata per bloccare l’accesso a dati o ai sistemi informatici, generalmente allo scopo di estorcere denaro alle vittime. In Italia, Everest aveva già messo a segno un colpo eclatante nell’ottobre 2021, prendendo di mira la Siae.


Più letti
È morto Gezim Smoqi, soffriva da tempo di Sla. I colleghi gli avevano regalato il loro tempo, con un'inedita gara di solidarietà
Addio a Gezim Smoqi, i colleghi che gli donarono le ferie lo ricordano: «Una bontà senza eguali»
Lutto nel mondo della montagna trentino: è morto Claudio Toldo, rifugista sulla Marmolada e arrampicatore

Articoli consigliati


Commenti:
Devi effettuare il login per poter pubblicare un commento.